
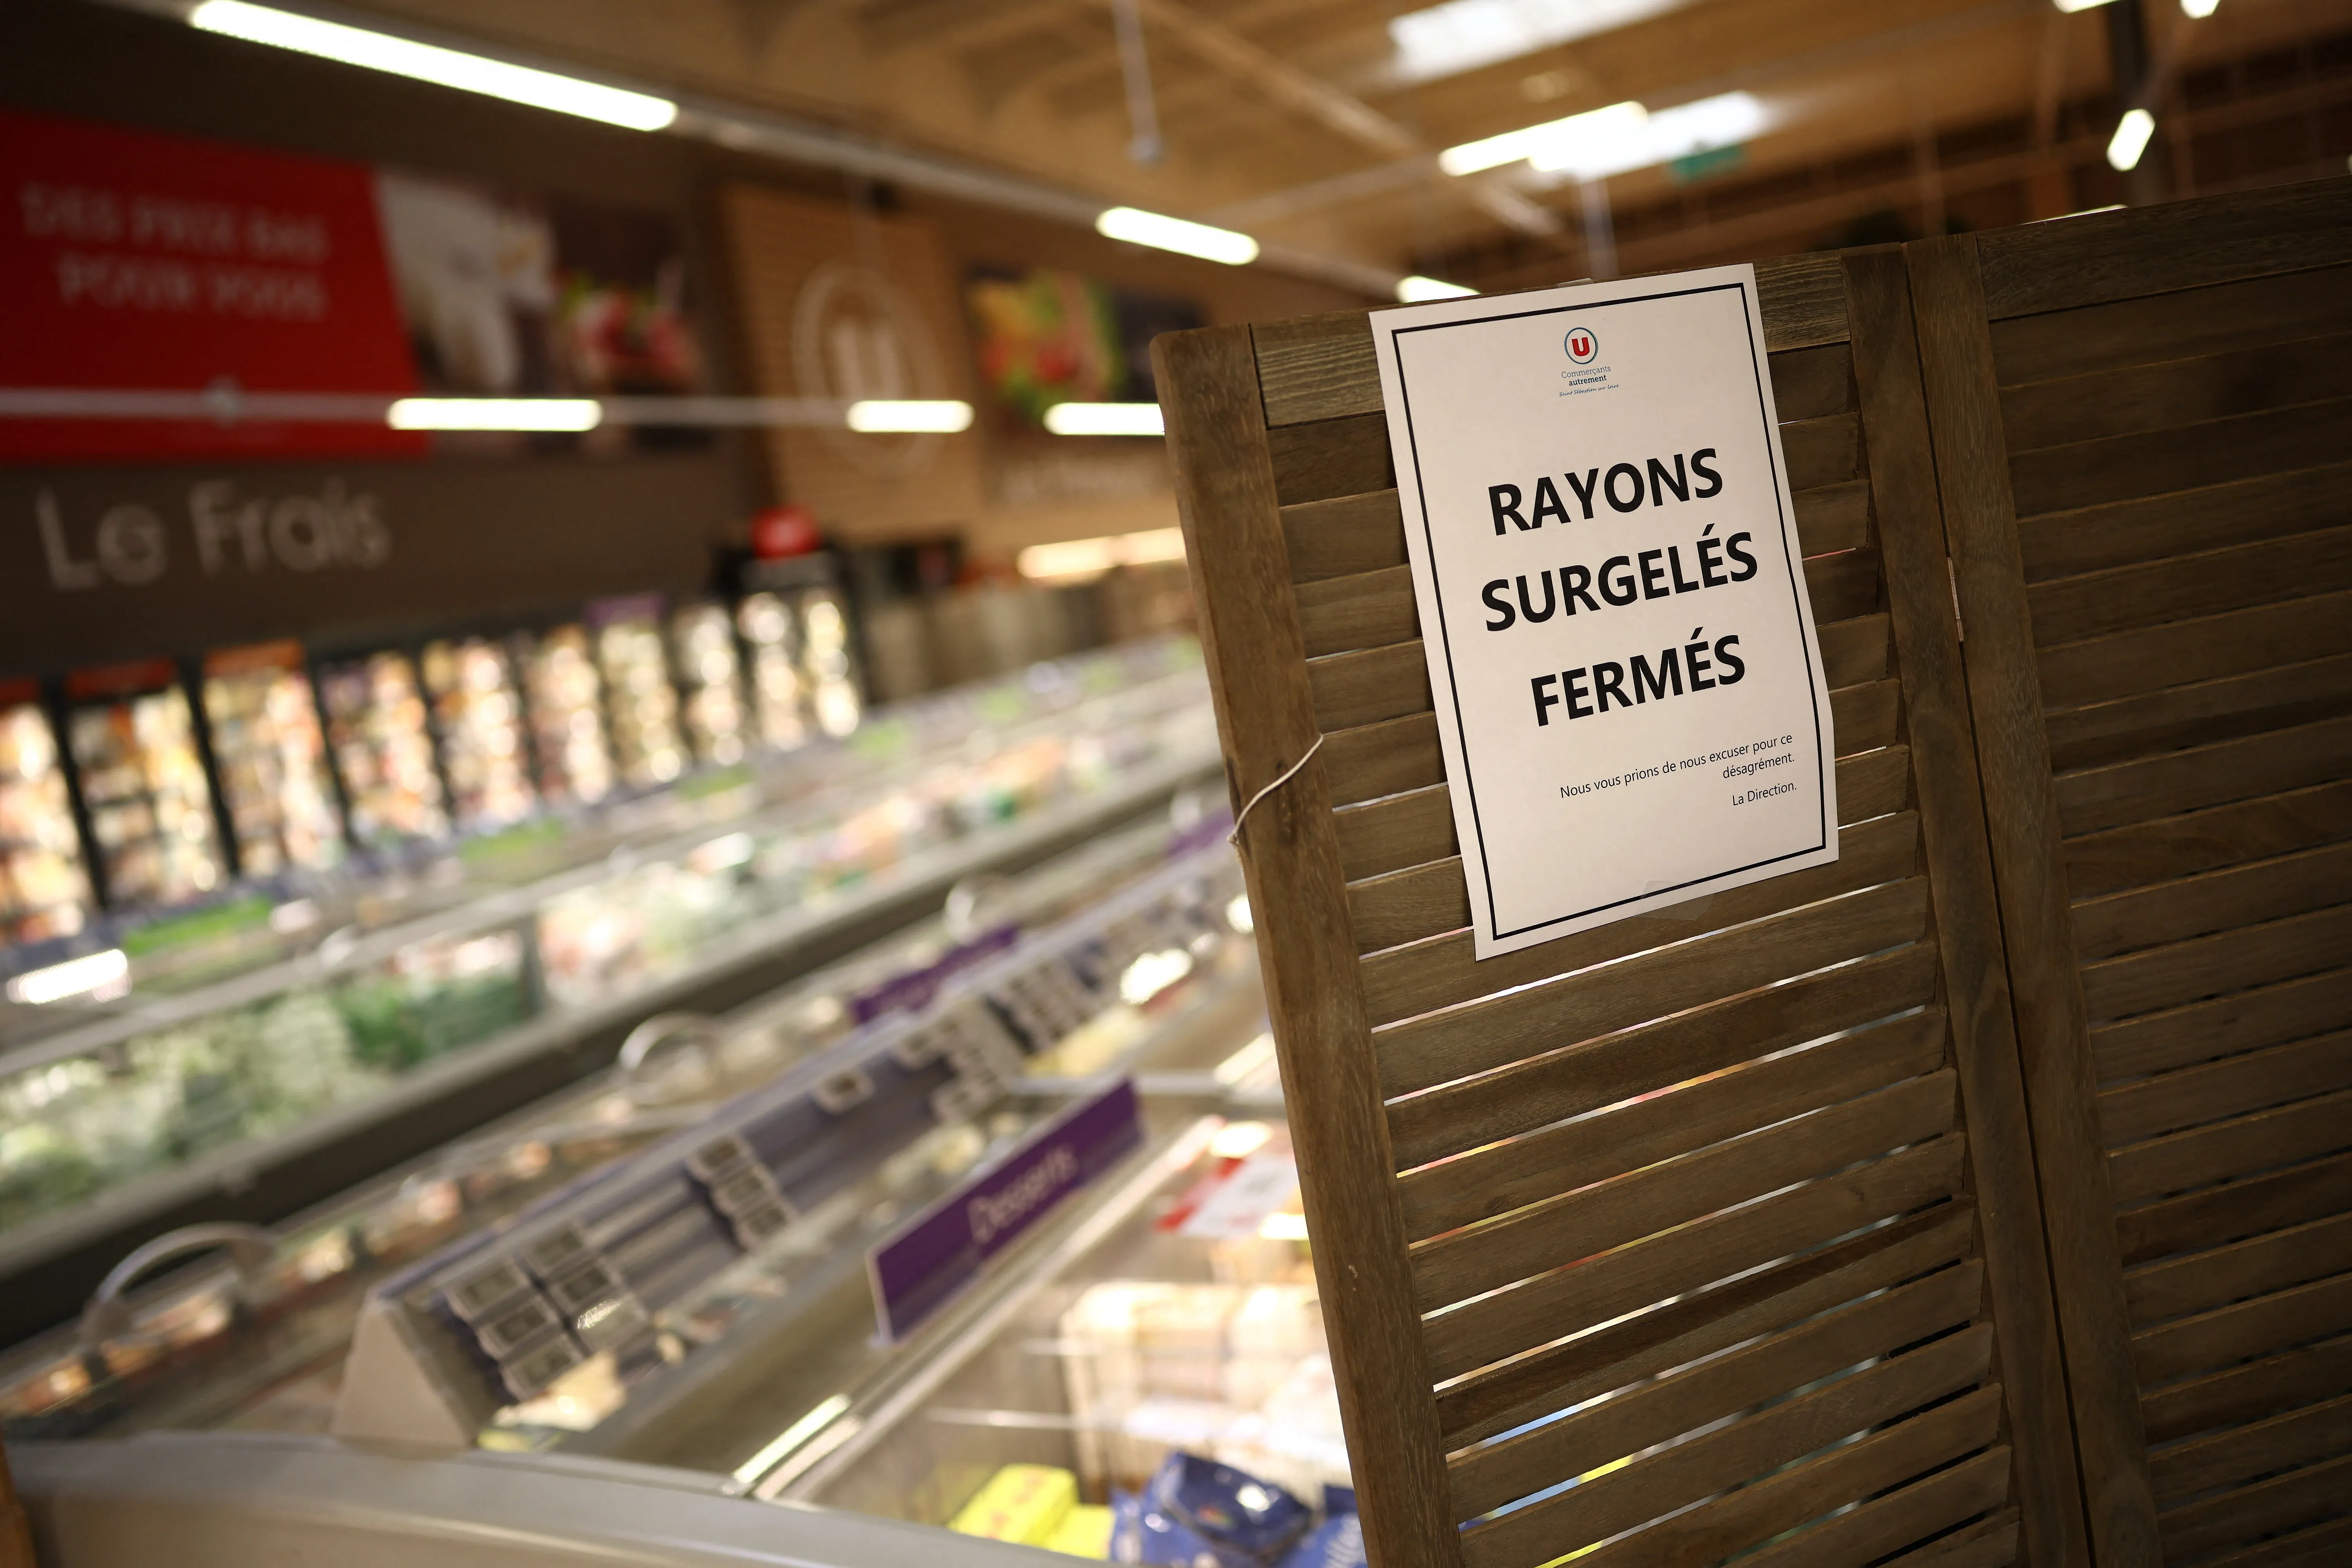
تعرضت مئات المتاجر الكبرى في فرنسا إلى هجوم سيبراني واسع النطاق استهدف أنظمة التحكم في تجهيزات التبريد. وأوضح الهجوم أن المخترقين تمكنوا من التلاعب عن بعد بإعدادات التبريد وتشغيل نظام إزالة الجليد بشكل مكثف، مما تسبب في ارتفاع درجات الحرارة داخل الثلاجات والمجمدات إلى 50 درجة مئوية.
كشفت التقارير أن الهجوم أدى إلى إتلاف كميات ضخمة من المنتجات الطازجة والمجمدة، مما كبد المتاجر خسائر مالية فادحة تقدر بملايين اليوروهات. وأشار مسؤولون في قطاع التجزئة إلى أن الحادثة تعد سابقة خطيرة تهدد الإمدادات الغذائية، حيث طال الاختراق سلاسل شهيرة مثل إنترمارشيه وكارفور وكوبيراتيف يو.
أظهرت التحقيقات الأولية أن المهاجمين استغلوا ثغرات أمنية في أنظمة التحكم التي تنتجها شركة دانفوس الدانماركية، والتي تعاني من تقادم برمجياتها وعدم تلقيها لتحديثات أمنية دورية. وأوضحت الصحف الفرنسية أن الباحثين الأمنيين كانوا قد حذروا مسبقا من واجهات إدارة مكشوفة على الإنترنت لهذه الأنظمة، مما سهل مهمة المهاجمين في الوصول إليها.
أضافت المصادر أن النيابة العامة في باريس فتحت تحقيقا قضائيا موسعا عهدت به إلى مكتب مكافحة الجرائم السيبرانية لحصر الأضرار وتحديد المسؤولين عن هذا الاختراق. وأكد رئيس الوزراء الفرنسي تدخل الوكالة الوطنية لأمن أنظمة المعلومات للتعامل مع التداعيات التقنية وضمان عدم اتساع نطاق الخطر ليشمل منشآت أخرى.
بينت هذه الواقعة أن التهديدات السيبرانية لم تعد تقتصر على سرقة البيانات، بل باتت تشكل خطرا مباشرا على البنية التحتية المادية وسلاسل الإمداد. وتدعو هذه الحادثة المؤسسات إلى ضرورة تحديث الأنظمة القديمة وتعزيز حماية المعدات الصناعية المتصلة بالإنترنت لتفادي تكرار مثل هذه الهجمات التي تمس الأمن الغذائي.